 Aviso de seguridad y exención de responsabilidad: Esta práctica usa herramientas que pueden ser detectados como potencialmente peligrosos por los sistemas de seguridad. Se recomienda realizar las pruebas en entornos controlados y mantener el antivirus actualizado. El uso de este material fuera de un ámbito estrictamente educativo o para fines ilícitos es responsabilidad exclusiva del usuario. Mirpas.com declina toda responsabilidad por los daños informáticos, pérdidas de información o consecuencias legales derivadas del mal uso de estos archivos.
Metasploitable.
Para empezar Metasploitable es una máquina virtual Linux, diseñada deliberadamente con una gran cantidad de vulnerabilidades de seguridad. Está basada en Ubuntu y se utiliza para prácticas de pentesting, validación de herramientas de seguridad y demostraciones de exploits. La máquina incluye servicios vulnerables como FTP, SSH, HTTP, MySQL, PostgreSQL y VNC, lo que la convierte en el entorno estándar para que los principiantes en seguridad comprendan técnicas de ataque reales.
Y como es una máquina real aunque esté simulada, es necesario tomar ciertas medidas para evitar daños externos.
La red la configuraremos como solo anfitrión para aislar al laboratorio de nuestra máquina principal.
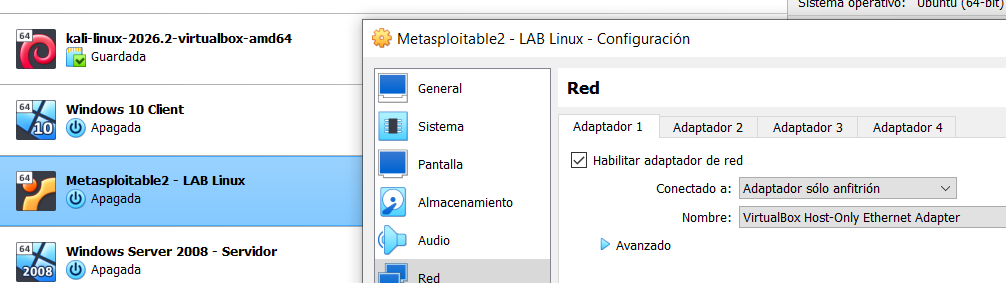
Establecer la red como anfitrión para evitar salir a Internet.
El resto de la configuración lo dejaremos igual, porque la imagen del laboratorio es un servicio virtualizado que el VirtualBox lo instalará automáticamente.
NOTA: Deberás de tener instalado en tu VirtualBox el Oracle_VirtualBox_Extension_Pack, para poder instalar servicios virtualizados en VirtualBox. Te podrás bajar desde la siguiente PÁGINA.
El laboratorio para ésta práctica lo vas a bajar desde éste enlace recomendado por rapid7 (que es la empresa que lo ha desarrollado):
El anterior enlace te abrirá una página de Google Drive que te permitirá descargarte el laboratorio. El archivo llamado Metasploitable2 Lab, es un archivo .ovf que podrás cargar desde VirtualBox cuando tengas instalado el Extension_Pack.
Simplemente, pulsa en Archivo y selecciona la opción de Importar servicio virtualizado.
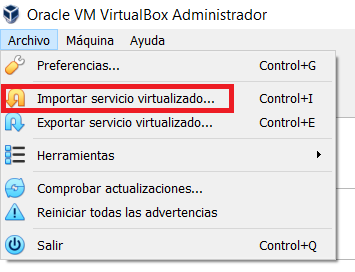
Instalar el laboratorio virtualizado por defecto.
Y Dentro de esta opción, pincha en el sobre para cargar el archivo que te has descargado y pulsa sobre Siguiente y se te configurará el laboratorio.
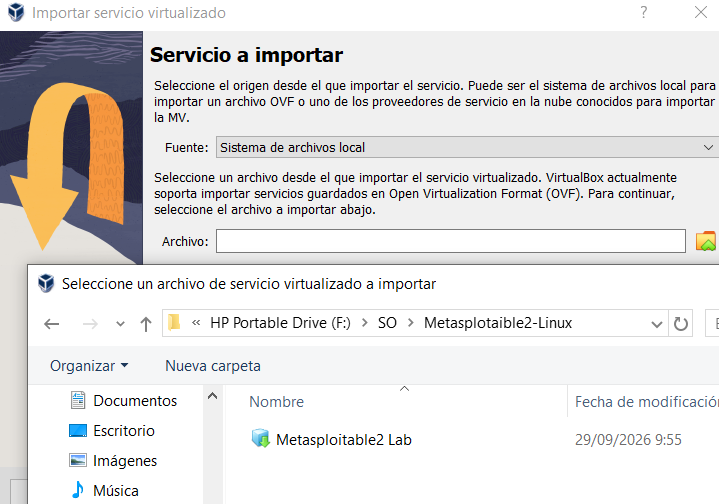
Cargar el laboratorio virtualizado en VirtualBox.
Cuando se cargue se te habrá creado la máquina virtual metasploitable2 de Linux. Asegurate de que si no se ha creado la red como solo anfitrión, lo pongas manualmente.
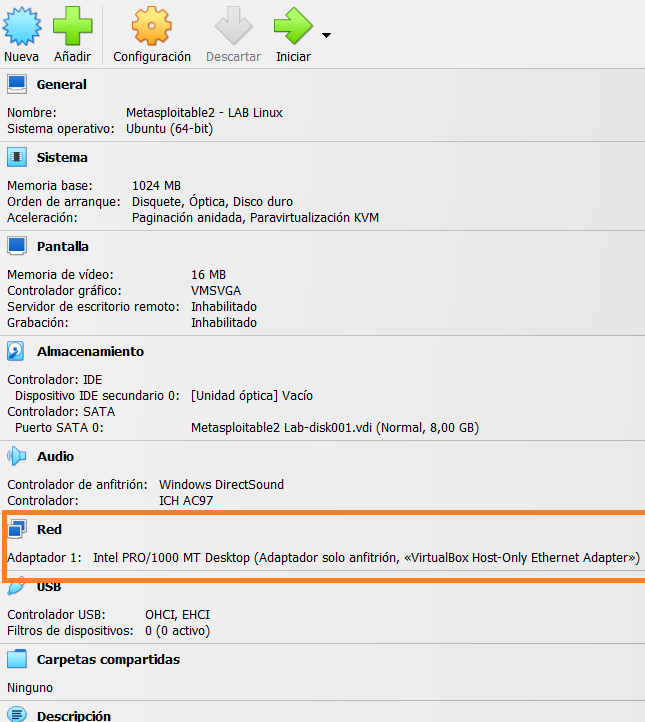
La red debe de estar como solo anfitrión.
Pulsa sobre el botón de Iniciar la máquina y se cargará la máquina metasploitable2.
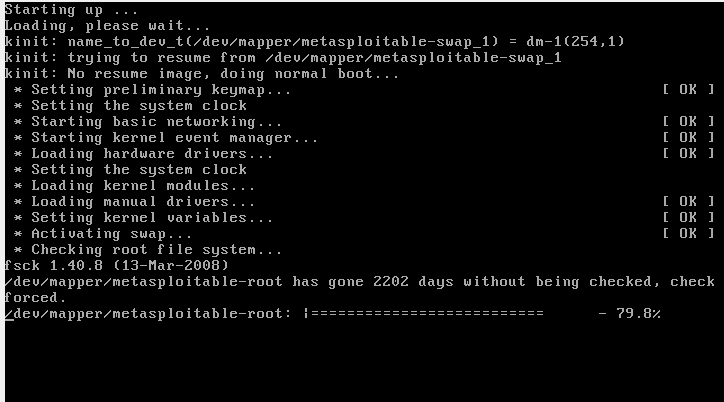
Cargando la máqina virtual.
Cuando se cargue te pedirá el usuario y la contraseña. Ambos son msfadmin.
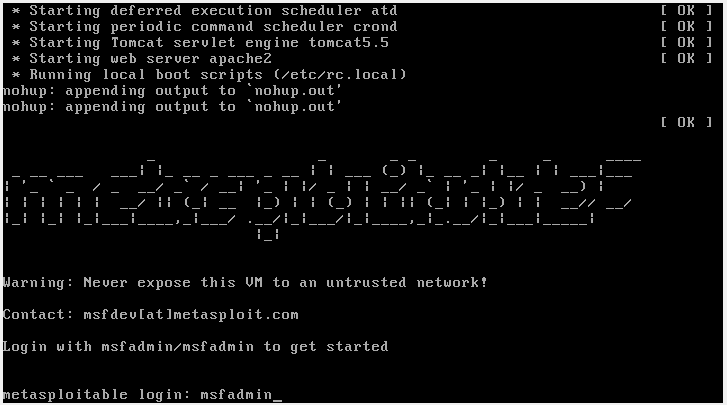
Usuario y contraseña en metasploitable2.
Y una vez logueado, habras entrado en el sistema. Este sistema opeativo es en formato consola de comandos, por lo que aparecerá un prompt con tu usuario a la espera de escribir instrucciones.
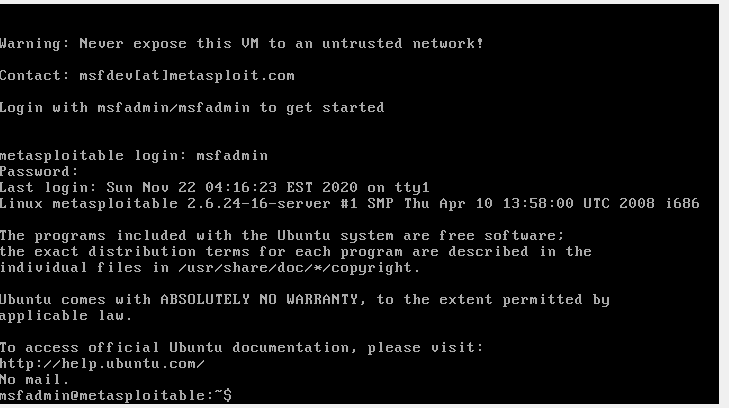
Acceso al sistema metasploitable2. Prompt espera instrucciones.
Para qué sirve.
Vamos a empezar a configurar la máquina para poder trabajar en ella. Lo primero que vamos a hacer es poner el siguiente comando:
// ifconfig para averiguar la IP de la máquina
ifconfig
Console
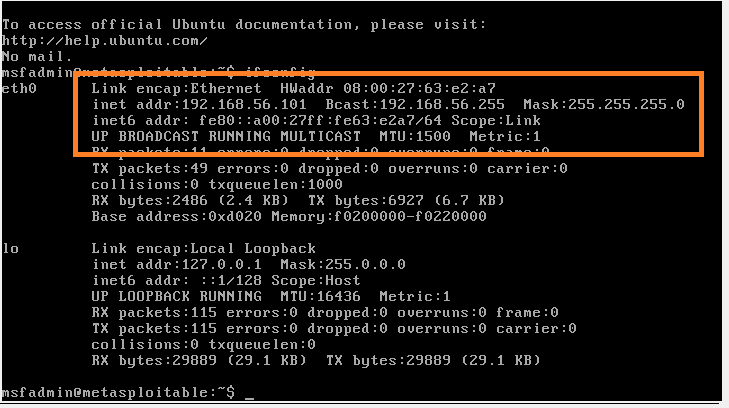
Es la IP aproximada que te tiene que dar que suele ser 100 números má que la conexión Ethernet de te máquina.
Una dirección habitual de 192.168.58.101, es la IP que más o menos te debe de dar y que será la IP de los medios desconectados (sin internet) de tu máquina.
La máquina Metasploitable2 nos va a servir como máquina objetivo de pruebas. Es decir, será el campo de tiro por el que vamos a probar nuestra puntería. De ahí que la máquina Metasploitable2 tenga que estar aislada de la red; para no propagar los daños que hagamos a ésta.
Por lo tanto, necesitaremos otra máquina sobre la que haremos los ataques al metasploitable2. Esa máquina será Kali Linux.
Metasploitable2 será atacada mediante una máquina Kali Linux.
Pero esto lo veremos en próximas clases y prácticas.
Recuerda que también puedes descargarte la máquina de Windows Server 2008 y el cliente de W10 e instalarlo de la misma manera que has instalado esta máquina metasploitable2 de Linux.
En Internet puedes bajarte más metasploitables diseñados específicamente para que puedas trabajar y prácticar con otras máquinas como por ejemplo W10 o Windows Server 2008. Busca y lo encontrarás.